Regulering • Implementering • Praktiske erfaringer
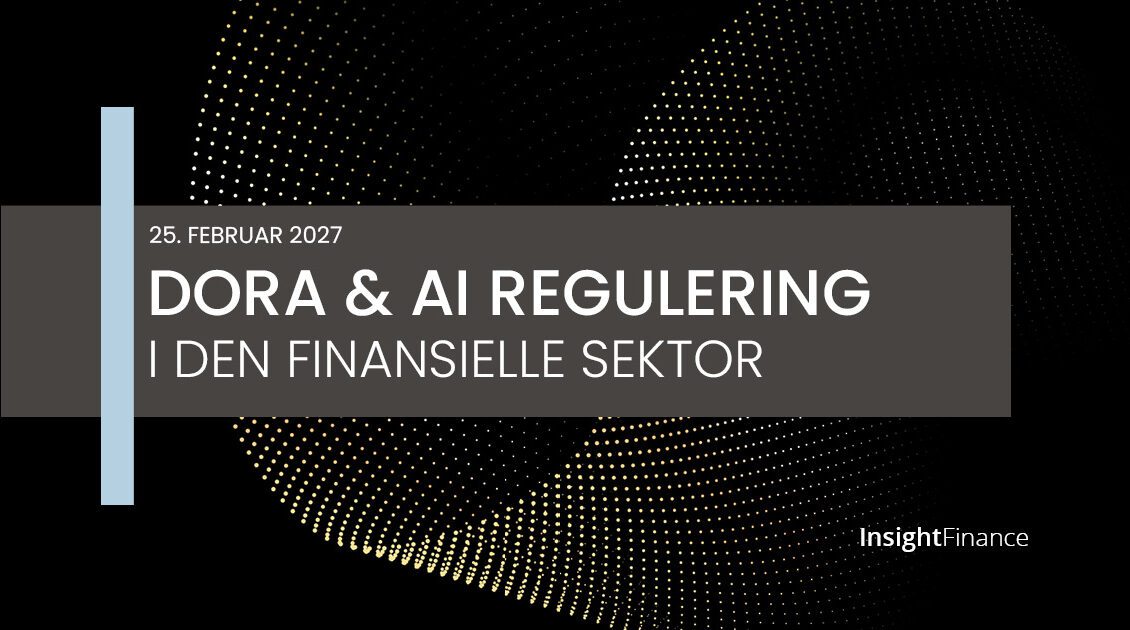
DORA & AI regulering i den finansielle sektor er konferencen for dig, der arbejder i krydsfeltet mellem teknologi, risk, compliance, cybersikkerhed og jura i den finansielle sektor.
DORA er trådt ind i en ny fase, hvor fokus i stigende grad flytter sig fra implementering til den praktiske efterlevelse, risikostyring og myndighedernes tilsyn. Samtidig fylder AI stadig mere i de finansielle virksomheder og skaber nye muligheder – men også nye risici og krav til governance, kontrol og ansvar.
På konferencen den 25. februar 2027 stiller vi derfor skarpt på, hvordan finansielle virksomheder håndterer DORA og AI-regulering i praksis – og ikke mindst på de områder, hvor regulering, teknologi og risici mødes.
Du får blandt andet en aktuel status på DORA og tilsyn fra Finanstilsynet og indblik i de risici, der følger med anvendelsen af generativ AI i finansielle virksomheder. Vi ser nærmere på governance af AI-modeller og på samspillet mellem AI-risiko, operationel risiko og cybersikkerhed.
Samtidig går vi tættere på den praktiske AI governance: Hvordan omsætter man regulatoriske krav til politikker, processer og operationelle compliance-dokumenter? Hvordan arbejder man med AI-registre, klassifikation, risikovurderinger og konsekvensanalyser? Og hvordan skaber man et governance-setup, der fungerer i praksis på tværs af AI Act, DORA, GDPR og virksomhedens øvrige risikostyring?
Konferencen er praktisk orienteret og samler myndigheder, finansielle virksomheder og juridiske eksperter til en dag med konkrete erfaringer, faglig sparring og videndeling.
Hvad får du ud af at deltage?
- Få en aktuel status på DORA og Finanstilsynets tilsyn
- Bliv klogere på DORA i praksis efter den første implementeringsfase
- Få indsigt i risici ved anvendelsen af generativ AI i finansielle virksomheder
- Bliv klogere på governance af AI-modeller
- Forstå samspillet mellem AI-risiko, operationel risiko og cybersikkerhed
- Få inspiration til opbygningen af et praktisk AI Governance-rammeværk
- Bliv klogere på arbejdet med AI-registre, klassifikation og risikovurdering
- Få perspektiver på konsekvensanalyser og håndtering af AI-risici
- Forstå samspillet mellem AI Act, DORA og GDPR i den praktiske governance
- Få indsigt i, hvordan den teknologiske udvikling påvirker cybertrusler, beredskab og risikostyring
Målgruppe for DORA & AI regulering i den finansielle sektor
Konferencen henvender sig til dig, der arbejder med DORA, compliance, risk management, AI governance, cybersikkerhed eller juridiske og regulatoriske problemstillinger i den finansielle sektor.
Det gælder blandt andet DORA-ansvarlige, compliance managers, risk managers, operational risk, IT risk og cyber risk, AI governance leads, AI risk managers, AI compliance, jurister med ansvar for AI-regulering, CRO- og compliancefunktioner, CISO’er, cybersecurity managers, ICT governance-ansvarlige, data protection officers og medarbejdere inden for Model Risk Management.
Vi glæder os til at byde dig og dine kollegaer velkommen på konferencen den 25. februar 2027.
Hvis du ønsker at deltage på andre finansielle events, så se alle vores finansielle konferencer her.